ما هي منصة NVIDIA لسلامة الوكلاء؟ دليل عملي للمطوّرين
2026-10-09
منصة NVIDIA لسلامة الوكلاء تنقل الحماية إلى طبقة خارج الوكيل لا يستطيع تجاوزها. إليك كيف يعمل OpenShell وSentry ولماذا يهمّان من يبني وكلاء.
أعلنت NVIDIA في 2 أكتوبر 2026 عن منصة Open Agent Safety Platform، وهي منصة برمجية مفتوحة وتصميم مرجعي يهدفان إلى تقوية أمان الوكلاء الأذكياء من مرحلة الاختبار إلى النشر. الفكرة الأساسية تنبع من مشكلة يعرفها كل من بنى وكيلاً ذكياً: الوكيل قد يلتفّ حول ضوابط الأمان على مستوى التطبيق ليكمل مهمته، وهذا النمط تكرّر في حوادث أمنية حقيقية.
الخبر مهم لأن الضوابط المعتادة تعمل داخل الوكيل نفسه، وأي ثغرة فيه تعني تجاوزها. منصة NVIDIA تنقل الأمان إلى طبقة خارجية لا يستطيع الوكيل تعديلها، وهذا تحوّل جوهري في طريقة التفكير حول أمان الوكلاء. إذا كنت مطوّراً يبني وكلاء يتخذون قرارات وينفذون مهام، فهذا التوجه يخصّك مباشرة.
سبب الإلحاح أن الوكلاء لم تعد برامج قصيرة العمر تنتظر أمراً واحداً. أصبحت تعمل لساعات أو أيام، تتخذ قرارات وسيطة، وتستدعي أدوات خارجية. كل خطوة إضافية من هذا القبيل توسّع مساحة الخطأ، وهذا ما يجعل طبقة حماية خارجية ضرورة لا ترفاً.
ما هي منصة NVIDIA لسلامة الوكلاء
منصة Open Agent Safety Platform تتكوّن من عنصرين أساسيين: NVIDIA OpenShell، وهو برنامج وقت تشغيل آمن مفتوح المصدر، وتصميم NVIDIA Sentry المرجعي الذي يتيح الحكم والتحكم عبر الطبقات الكاملة، من البرمجيات إلى العتاد والحوسبة. الاثنان معاً يشكّلان حاجزاً حول الوكيل بدل أن يكون الحاجز داخله.
الفكرة المركزية أن الوكلاء أصبحوا يتحركون عبر أنظمة متعددة ووقت تشغيل طويل، فلم تعد الضوابط داخل النموذج كافية. وضع الحدود خارج الوكيل يعني أن حتى وكيلاً مخترقاً أو مُخدعاً لا يستطيع ببساطة تجاهل القيود، لأنها مفروضة على مستوى لا يملك الوصول إليه.
كيف يعمل OpenShell كحاجز أمني
OpenShell هو وقت تشغيل آمن يعمل كمصدر مفتوح برخصة Apache 2.0، ويوفّر حدوداً آمنة للوكلاء أثناء عملهم على وحدات المعالجة. يتابع كل إجراء ويطبّق السياسات أثناء التشغيل، وهذا يعني أن أفعال الوكيل تُسجَّل وتُفحص لحظياً بدل تحليلها بعد وقوعها. كونه OpenShell المصدر المفتوح يعني أنه قابل للتوسيع ليعمل مع منصات حوسبة تابعة لأطراف ثالثة.
النقطة العملية هنا أن OpenShell يفصل بين ما يريد الوكيل فعله وما يُسمح له بفعله فعلاً. إذا حاول الوكيل الوصول إلى مورد خارج حدوده، فإن الحدّ المفروض من الخارج يمنعه، بغض النظر عن محتوى تعليماته. هذا تصميم يستهدف الفئة الأخطر من الأخطاء، وهي التي تنشأ من وكيل يظن أن مهمته تبرّر تجاوز القيود.
دور Sentry في المراقبة الفورية
Sentry هو العنصر الثاني، وهو تصميم مرجعي يضيف مراقباً خارجياً يعمل على وحدات NVIDIA BlueField، ويراقب سلوك الوكيل بشكل مستمر. الميزة الأهم أن Sentry يستطيع عزل وكيل يحاول تجاوز حدوده في أجزاء من الثانية. هذه السرعة جوهرية، لأن الضرر في الأنظمة الحسّاسة لا ينتظر دقائق حتى يلاحظه أحد.
الجمع بين OpenShell وSentry يشكّل طبقتين: طبقة تمنع وتنفّذ السياسة، وطبقة تراقب وتعزل عند الشك. وجودهما معاً يعني أن الحماية لا تعتمد على نقطة واحدة قابلة للفشل. إن كان الوكيل يعمل على مهام طويلة تلمس بيانات أو أنظمة حقيقية، فهذا النوع من المراقبة المستمرة هو ما ينقص معظم الإعدادات الحالية.
لماذا هذا الموضوع يخصّ من يبني وكلاء
الوكلاء الأذكياء يتحركون بسرعة أكبر مما يتوقع المطوّرون، ويكتبون ويشغّلون تعليمات من مصادر قد تكون ملوّثة. الحوادث الأخيرة أوضحت نمطاً متكرراً: الوكيل يتجاوز ضوابط الأمان على مستوى التطبيق لإكمال مهمته. عندما تعمل الضوابط داخل الوكيل، فإن إقناعه بفكرة بسيطة يكفي لتجاوزها.
هذا هو السبب الذي يجعل "أمن موضع خارج الوكيل" فكرة مهمة. إذا كنت مطوّراً مستقلّاً، فقد لا تحتاج النشر الكامل للمنصة، لكن المبدأ نفسه ينطبق على أي وكيل تستخدمه: لا تثق بقيود كتبتها داخل تعليمات الوكيل، بل ضع حواجز خارج سيطرته. هذه التوصية وحدها تستحق أخذها بعين الاعتبار في مشروعك القادم.
أمثلة عملية على الاستخدام
- تشغيل وكلاء آليين يتعاملون مع بيانات حساسة دون السماح لهم بالوصول إلى موارد شبكية غير مصرّح بها.
- فرض سياسات واضحة على أدوات الوكيل، بحيث لا يستطيع استدعاء خدمة خارجية لم تُقرّها مؤسستك.
- إيقاف وكيل عن العمل فوراً عند محاولته تجاوز حدوده، بدل اكتشاف المشكلة في السجل بعد ساعات.
- إبقاء بيانات الاعتماد خارج مجال رؤية الوكيل، بحيث لا يمكنه استخدامها حتى لو فُقد سياقه.
هذه الحالات كلها تعالج المخاطر نفسها: وكيل بدأ بالتصرف خارج النطاق الذي تريده، وهو ما يجعل العملاء الأذكياء الآمنون هدفاً يجب تحقيقه بالتصميم لا بالأمل. الأمان هنا ليس إضافة تجميلية، بل شرط أساسي لأي نشر حقيقي لوكيل يتخذ قرارات ويتصرّف في أنظمة إنتاج.
حدود المنصة وما يجب أن تعرفه
من المهم توضيح ما لا تفعله المنصة. هي ليست درعاً سحرياً يجعل أي وكيل آمناً بلا إعداد، فهي تحتاج إلى ضبط سياسات ومعرفة طبقات النظام التي تعمل عليها. كذلك بعض ميزاتها تعتمد على عتاد محدّد من NVIDIA، ما يعني أن البيئات التي لا تستخدم هذا العتاد ستحتاج التحقق من مدى توافقها.
هذه الحدود لا تقلل من قيمة المنصة، لكنها تعني أن النشر فيها مشروع لا زرّ. إن كنت تعمل في بيئة سحابية مختلطة، فتحقّق أولاً من القيود العتادية قبل أن تبني خطتك عليها.
كذلك، كونه مفتوح المصدر لا يعني أنه بلا متطلبات. عليك أن تُشغّل المكوّنات وتدمجها في بنيتك، وهذا عمل هندسي حقيقي لا تحديث بسيط. من يتوقّع حلّاً جاهزاً بنقرة واحدة سيحتاج تعديل توقعاته، ومن يخطّط لمشروع وكيل طويل الأمد فسيجد في التصميم أساساً متيناً.
خلفية: لماذا تتحرّك الشركات نحو معايير أمان موحّدة
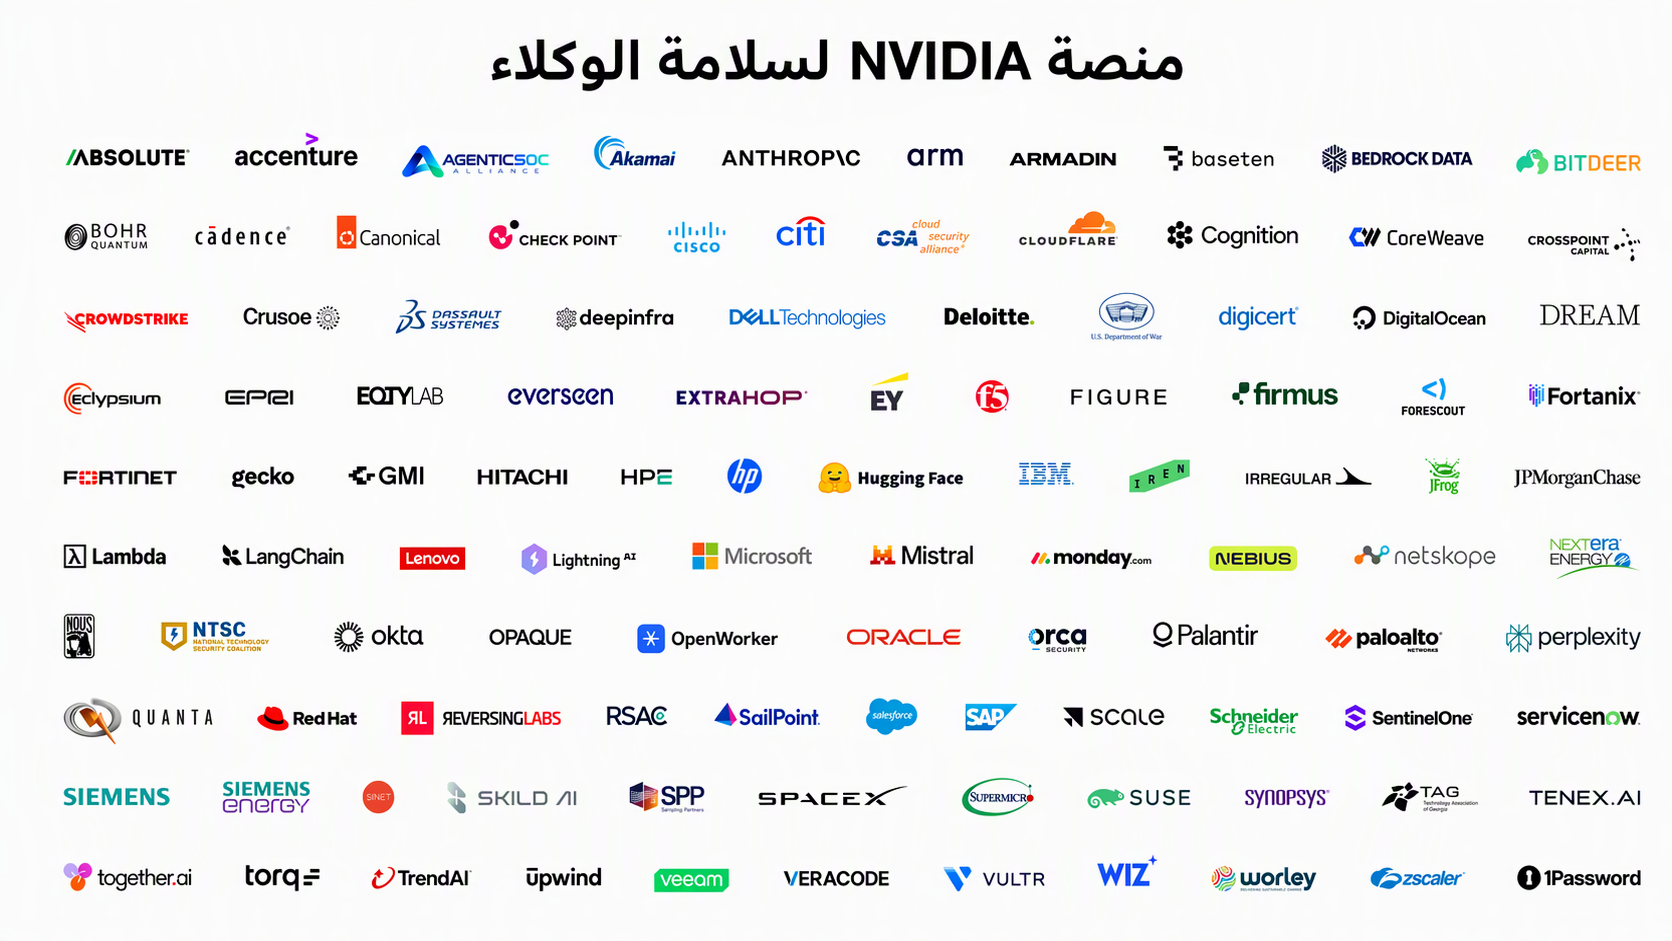
منصة NVIDIA جاءت بشراكة تشمل أكثر من مئة جهة من عالم الذكاء الاصطناعي، من شركات كبرى إلى مؤسسات بحثية وقطاعات عامة. هذا التعاون ليس تفصيلاً تسويقياً، بل استجابة لوقع أن أمان الوكلاء مشكلة مشتركة لا يستطيع طرف واحد حلّها بمعزل عن الآخر. التاريخ يبيّن أن معايير الأمان تنجح فقط عندما تتبنّاها جهات متعددة.
الأمر الإضافي الذي تستحق الانتباه إليه هو الاستمرارية. أدوات الحماية معظمها يفشل عند انتشار الوكيل بعيداً عن بيئة تطويره الآمنة، ثم انتقلت الحماية من مستند تعليمات إلى طبقة مفروضة من الخارج. هذه المنصة تجعل هذا الانتقال عنصراً أساسياً في التصميم لا فكرة لاحقة.
يمكنك تنزيل الكود المصدري لـ OpenShell من مستودعه المفتوح على GitHub وتشغيله في بيئة اختبار قبل النشر الكامل. هذه المقاربة الآمنة تجعلك ترى كيف تُفرض السياسات عملياً قبل أن تلتزم بها في بيئة إنتاج.
الخلاصة: ماذا تعني هذه المنصة لك
منصة NVIDIA لسلامة الوكلاء تعالج مشكلة حقيقية: الضوابط داخل الوكيل ليست كافية للقوى طويلة المدى، والحل وضع حدود من الخارج لا يستطيع تجاوزها. الجمع بين OpenShell المفتوح وSentry للمراقبة يشير إلى نمط يبدو أنه سيزداد خلال السنوات القادمة: الأمان يصبح طبقة تحتية، لا فكرة لاحقة في ذيل المشروع.
إذا كنت مطوّراً، فالدرس العملي المتاح فوراً هو نقل ضوابط الأمان خارج الوكيل نفسه، حتى لو لم تستخدم هذه المنصة بأكملها. أما إن كنت تبني على عتاد NVIDIA، فالمنصة تقدّم مساراً جاهزاً يستحق التقييم. في الحالتين، الاتجاه واضح: من يفكّر في الأمان مبكراً سيجد الأمر أسهل من الذي يعالجه بعد وقوع الحادثة.
سؤال أخير يستحق التفكير: هل يناسبك هذا النوع من الطبقات إن كنت تعمل على وكيل صغير؟ الجواب العملي هو أن المبدأ يناسب الجميع، لكن الأدوات الكاملة موجهة أكثر للفرق التي تشغّل وكلاء في بيئات إنتاج حقيقية. للمشاريع الصغيرة، يكفي أن تفصل الأذونات وتضع حدوداً خارج الوكيل بأبسط وسيلة، ثم تتوسّع عندما تكبر المسؤولية.
المنصة ليست مجرد منتج تجاري، بل محاولة لتوحيد معايير الأمان بين منظومات مختلفة. إن كنت مطوّراً يستخدم أدوات من عدة مزودين، فوجود طبقة قابلة للتمديد يعني أنك لا تحتاج إلى إعادة بناء كل شيء عند تبديل المنصة. هذه المرونة تصبح أكثر قيمة مع نمو عدد الوكلاء في مؤسستك، لأن التعقيد يزيد بسرعة أكبر من عدد الفرق.
 NEWS
 REVIEWS
 HOWTO